Sztuczna inteligencja bardzo szybko przestała być tematem wyłącznie dla firm technologicznych. Dzisiaj systemy AI wspierają obsługę klienta, analizę danych, rekrutację, marketing, produkcję, cyberbezpieczeństwo, finanse, sprzedaż i codzienną pracę biurową. Część przedsiębiorców rozwija własne rozwiązania. Inni korzystają z gotowych narzędzi: asystentów AI, chatbotów, systemów rekomendacyjnych, narzędzi analitycznych albo aplikacji wspierających podejmowanie decyzji.
Problem zaczyna się wtedy, gdy przedsiębiorca uznaje, że skoro nie tworzy własnego modelu AI, to regulacje go nie dotyczą. To wygodne założenie, ale ryzykowne. W praktyce znaczenie ma nie tylko to, kto stworzył technologię, ale również to, kto jej używa, w jakim celu, na jakich danych, w jakim procesie i z jakim wpływem na ludzi.
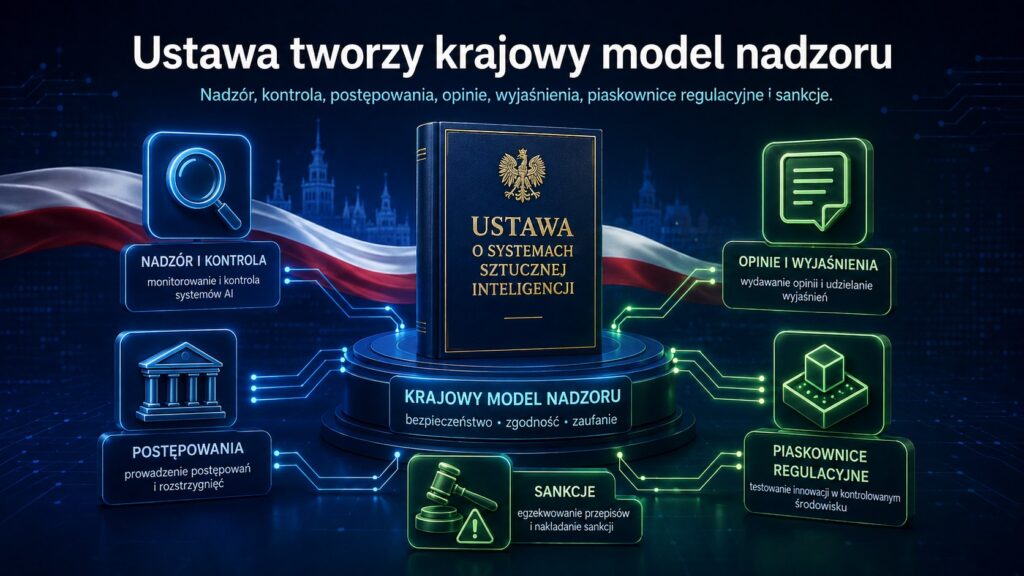
Polska ustawa o systemach sztucznej inteligencji wprowadza krajowy model nadzoru nad tym obszarem. Ustawa określa m.in. organizację i sposób sprawowania nadzoru nad rynkiem systemów sztucznej inteligencji, postępowania w sprawach naruszeń, zasady akredytacji i notyfikacji jednostek oceniających zgodność, działania wspierające rozwój systemów AI oraz zasady nakładania administracyjnych kar pieniężnych.
Dla przedsiębiorców oznacza to jedno: sztuczna inteligencja staje się obszarem możliwej kontroli, skarg, decyzji administracyjnych, zaleceń pokontrolnych i sankcji. To nie jest moment na podejście „napiszemy politykę i zobaczymy”. To jest moment na zbudowanie realnego systemu zarządzania.
W tym miejscu szczególnie praktyczne staje się połączenie dwóch standardów: ISO/IEC 42001 i ISO/IEC 27001. Pierwszy tworzy ramy systemu zarządzania sztuczną inteligencją. Drugi zapewnia bezpieczne środowisko informacyjne, techniczne i organizacyjne, w którym AI może być rozwijana, wdrażana i używana.
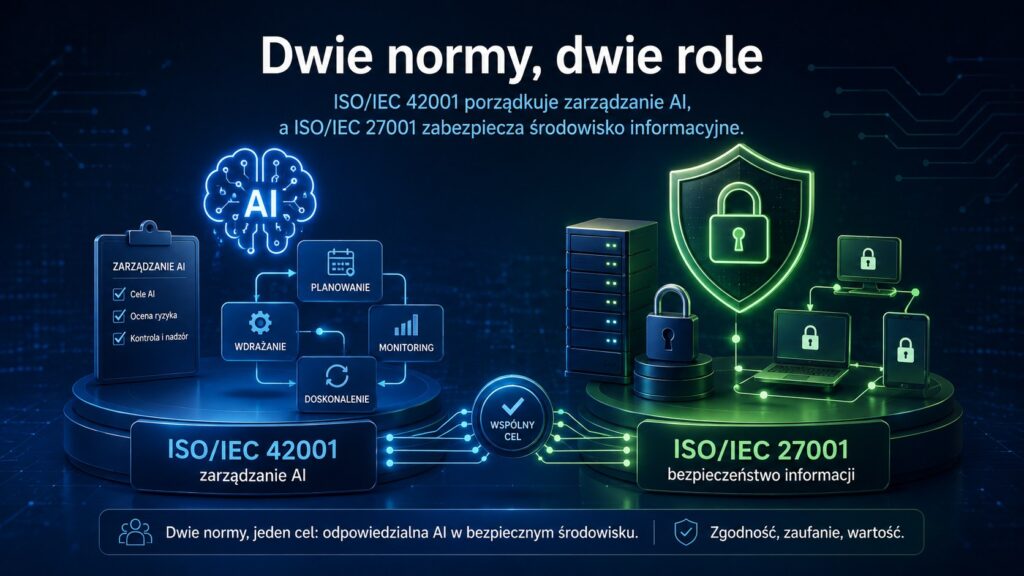
Najprościej można ująć to tak:
- ISO/IEC 42001 pomaga odpowiedzieć na pytanie: czy AI jest zarządzana odpowiedzialnie?
- ISO/IEC 27001 pomaga odpowiedzieć na pytanie: czy środowisko, w którym AI działa, jest bezpieczne?
Sama polityka AI nie wystarczy
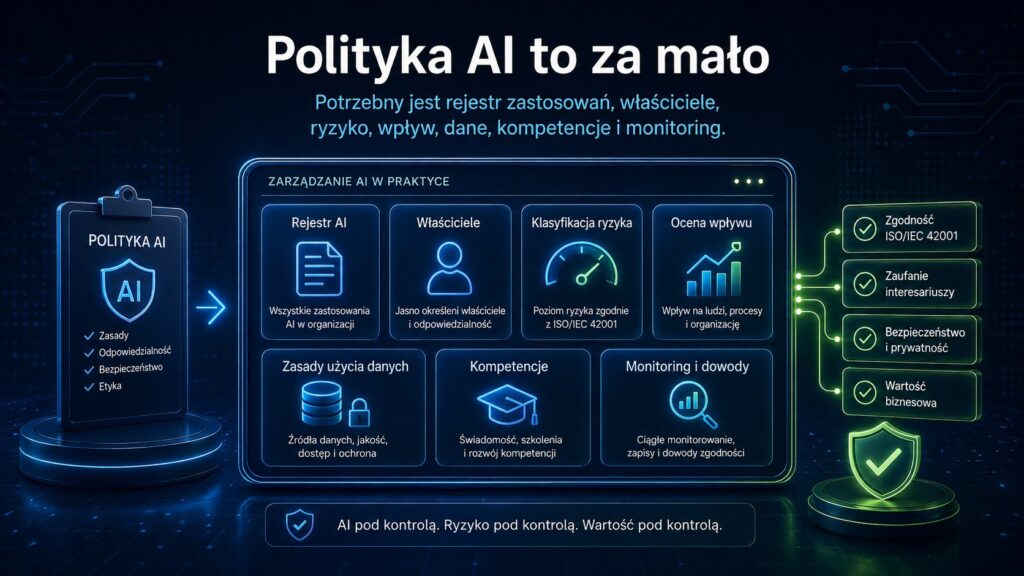
W wielu firmach pierwszą reakcją na nowe regulacje jest przygotowanie polityki. To zrozumiałe. Dokument daje poczucie porządku. Problem polega na tym, że sama polityka AI nie zarządza ryzykiem. Tak samo jak polityka bezpieczeństwa informacji nie zatrzyma cyberataku, jeżeli nie stoją za nią procesy, odpowiedzialności, kompetencje i realne zabezpieczenia.
Ustawa o systemach sztucznej inteligencji wymaga od przedsiębiorców przede wszystkim uporządkowania sposobu korzystania z AI albo jej dostarczania. Zakres obowiązków będzie zależał od roli organizacji wobec systemu AI. Inaczej należy spojrzeć na firmę, która tylko korzysta z gotowego narzędzia, inaczej na integratora, a inaczej na dostawcę systemu AI.
To oznacza, że zarządzanie sztuczną inteligencją nie może być zadaniem wyłącznie dla IT, działu prawnego albo compliance. Każdy z tych obszarów widzi tylko część obrazu. IT widzi narzędzia, dane i integracje. Prawnicy widzą obowiązki regulacyjne. Compliance widzi ryzyko zgodności. Bezpieczeństwo widzi podatności i incydenty. Biznes widzi efektywność, koszty i wynik.
Dojrzałe zarządzanie AI zaczyna się dopiero wtedy, gdy te perspektywy zostają połączone w jeden mechanizm decyzyjny. I właśnie w tym pomaga ISO/IEC 42001.
ISO/IEC 42001 — system zarządzania AI, a nie magiczna pieczątka zgodności
ISO/IEC 42001 nie jest automatycznym certyfikatem zgodności z polską ustawą o systemach sztucznej inteligencji. To trzeba powiedzieć wprost. Rynek lubi proste hasła, ale w compliance zbyt proste hasła potrafią drogo kosztować.
ISO/IEC 42001 jest standardem systemu zarządzania sztuczną inteligencją. Określa wymagania i wytyczne dotyczące ustanowienia, wdrożenia, utrzymywania i doskonalenia systemu zarządzania AI. Norma jest przeznaczona dla organizacji, które dostarczają albo używają produktów lub usług wykorzystujących systemy AI. Dotyczy organizacji niezależnie od ich wielkości, typu i charakteru.
W praktyce oznacza to, że ISO/IEC 42001 pomaga organizacji stworzyć powtarzalny sposób zarządzania AI. Nie chodzi tylko o rejestr narzędzi. Chodzi o to, aby firma wiedziała, jakie systemy AI wykorzystuje lub dostarcza, po co ich używa, jakie dane trafiają do tych systemów, jakie ryzyka powstają, kto podejmuje decyzje, kto sprawuje nadzór, jak dokumentowane są oceny i co dzieje się wtedy, gdy system zaczyna działać niezgodnie z oczekiwaniami.
To ważne również dla mniejszych przedsiębiorców. ISO/IEC 42001 nie jest zarezerwowany wyłącznie dla dużych firm technologicznych. Różnić się będzie natomiast skala wdrożenia. Firma korzystająca z kilku narzędzi AI nie potrzebuje takiego samego poziomu złożoności jak producent systemu wysokiego ryzyka. Obie organizacje potrzebują jednak świadomości, gdzie AI występuje, jakie ryzyka generuje i kto za nią odpowiada.
Co ustawa oznacza praktycznie dla przedsiębiorcy?
Ustawa o systemach sztucznej inteligencji nie nakłada identycznych obowiązków na każdego przedsiębiorcę. To nie jest regulacja, którą można sprowadzić do jednego uniwersalnego dokumentu „dla wszystkich”. Zakres obowiązków zależy od tego, czy przedsiębiorca występuje jako dostawca, podmiot stosujący, importer, dystrybutor, producent produktu z systemem AI, upoważniony przedstawiciel albo inny operator.
Jest jednak kilka obszarów, które każdy przedsiębiorca powinien potraktować poważnie.
Po pierwsze: trzeba ustalić, czy firma jest w zakresie regulacji
Ustawa stosuje się do podmiotów, o których mowa w rozporządzeniu 2024/1689. Wyłączenie dotyczące osób fizycznych obejmuje sytuacje, w których system AI jest stosowany wyłącznie do celów osobistych i niezwiązanych z działalnością zawodową lub gospodarczą. Projekt ustawy wymienia przy tym rodzaje działalności, które wyłączają możliwość traktowania użycia AI jako czysto osobistego, w tym działalność gospodarczą, nieewidencjonowaną czy rolniczą.
Mówiąc prościej: prywatne użycie narzędzia AI to jedno, ale użycie AI w firmie to zupełnie inna sytuacja.
ISO/IEC 42001 wspiera ten etap przez określenie zakresu systemu zarządzania AI, identyfikację zastosowań AI, wskazanie ról i odpowiedzialności oraz rozpoznanie wymagań prawnych i oczekiwań stron zainteresowanych.
Po drugie: trzeba być przygotowanym na kontrolę
Ustawa przewiduje krajowy nadzór nad przestrzeganiem przepisów dotyczących systemów sztucznej inteligencji. Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji ma być organem nadzoru rynku oraz pojedynczym punktem kontaktowym. Do jej zadań należy m.in. sprawowanie kontroli przestrzegania przepisów, wydawanie decyzji, prowadzenie działań informacyjnych, wymiana informacji z innymi organami, prowadzenie rejestru skarg, wydawanie opinii indywidualnych i wyjaśnień oraz działania dotyczące piaskownic regulacyjnych.
Z perspektywy przedsiębiorcy najważniejsze jest to, że w razie kontroli liczą się dowody. Nie wystarczy powiedzieć: „mamy to pod kontrolą”. Trzeba umieć pokazać, jakie systemy AI są używane, kto za nie odpowiada, jakie ryzyka oceniono, jakie działania wdrożono, kto ma dostęp do danych, jak wygląda nadzór człowieka i jak firma reaguje na problemy.
Tutaj ISO/IEC 42001 daje bardzo praktyczne wsparcie. Standard pomaga organizacji generować dowody odpowiedzialności i rozliczalności w zakresie jej roli wobec systemów AI. To nie jest akademicka elegancja. To dokładnie ten rodzaj uporządkowania, którego oczekuje klient, audytor albo organ nadzoru, gdy pyta: „proszę pokazać, jak państwo tym zarządzają”.
Po trzecie: trzeba znać swoją rolę wobec systemu AI
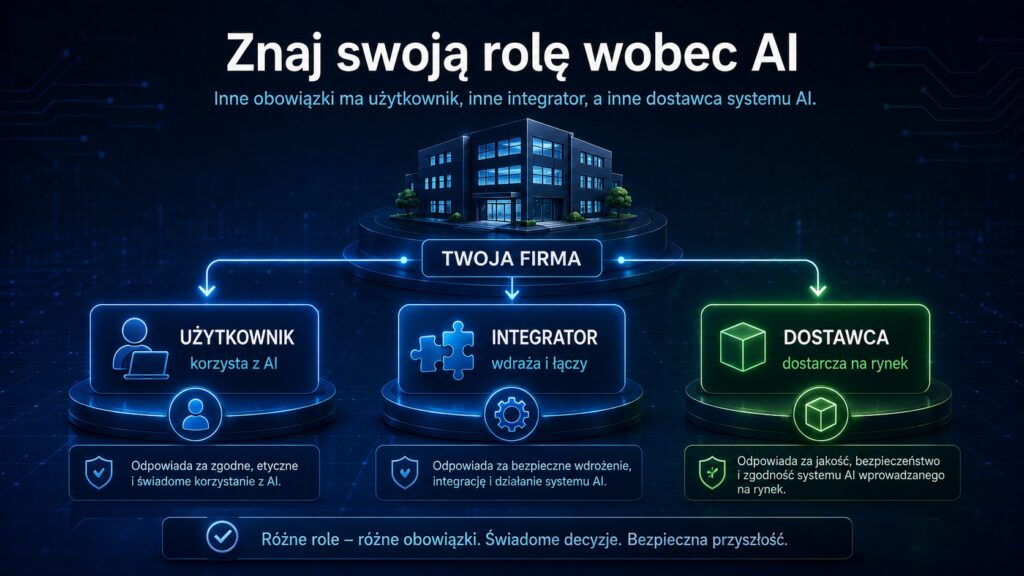
Nie każdy przedsiębiorca będzie dostawcą systemu AI. Wielu będzie tylko użytkownikiem albo podmiotem stosującym gotowe rozwiązania. Problem w tym, że rola może się zmienić. Firma, która modyfikuje system, integruje go z własnym produktem albo wykorzystuje go w nowym celu, może wejść w obszar większej odpowiedzialności.
Dlatego jednym z pierwszych działań powinno być ustalenie roli organizacji wobec każdego istotnego zastosowania AI. Nie na poziomie ogólnego hasła „używamy sztucznej inteligencji”, ale przy konkretnym narzędziu, procesie i celu biznesowym.
ISO/IEC 42001 wspiera ten etap przez wymagania dotyczące ról, odpowiedzialności, przeznaczenia systemu, relacji z dostawcami, klientami i innymi stronami zaangażowanymi w cykl życia AI. Norma wskazuje m.in. potrzebę przydzielenia odpowiedzialności pomiędzy organizację, partnerów, dostawców, klientów i strony trzecie oraz ustanowienia procesu zapewniającego, że korzystanie z usług i produktów dostawców jest zgodne z podejściem organizacji do odpowiedzialnego rozwoju i użycia AI.
Po czwarte: trzeba zarządzać dokumentacją i dowodami
W obszarze sztucznej inteligencji dokumentacja nie jest dodatkiem na koniec projektu. Jest częścią odpowiedzialnego zarządzania. Przedsiębiorca powinien wiedzieć, jakie dane są wykorzystywane, skąd pochodzą, kto odpowiada za system, jakie były założenia projektowe, jakie ryzyka oceniono, jakie decyzje podjęto i jak monitorowane jest działanie systemu.
ISO/IEC 42001 wskazuje, że dokumentacja dotycząca danych może obejmować m.in. pochodzenie danych, datę ich aktualizacji, kategorie danych, proces etykietowania, zamierzone wykorzystanie, jakość danych, zasady retencji i usuwania, znane lub potencjalne problemy stronniczości oraz przygotowanie danych. Norma wskazuje również potrzebę dokumentowania narzędzi, zasobów systemowych, zasobów obliczeniowych i kompetencji ludzi zaangażowanych w rozwój, wdrożenie, działanie, utrzymanie, zmianę i wycofanie systemu AI.
Dla standardowego przedsiębiorcy przekłada się to na prostą zasadę: jeżeli firma nie potrafi opisać, jak działa istotne zastosowanie AI, kto za nie odpowiada i na czym oparto decyzje, to trudno będzie wykazać, że ma ten obszar pod kontrolą.
Po piąte: trzeba reagować na nieprawidłowości
Jeżeli w organizacji pojawi się problem z systemem AI, nie wystarczy go opisać. Trzeba nim zarządzić. W praktyce oznacza to ustalenie przyczyny, podjęcie działań, ocenę skuteczności tych działań i — jeśli to konieczne — zmianę sposobu działania systemu lub procesu.
To ważne nie tylko z perspektywy zgodności, ale również z perspektywy reputacji. Błąd systemu AI może wpłynąć na klienta, pracownika, kontrahenta albo decyzję biznesową. Jeżeli firma nie ma procesu reagowania, będzie działać reaktywnie. A reaktywność w sytuacji regulacyjnej zwykle jest najdroższą wersją zarządzania.
ISO/IEC 42001 wspiera ten obszar przez klasyczną logikę systemu zarządzania: monitorowanie, audyty, przeglądy, niezgodności, działania korygujące i doskonalenie. To mechanizm, który pozwala przejść od „mamy problem” do „wiemy, co się stało, co zrobiliśmy i jak ograniczyliśmy ryzyko powtórzenia”.
ISO/IEC 27001 — bezpieczne środowisko dla AI
Sztuczna inteligencja nie działa w próżni. Korzysta z danych, kont użytkowników, API, usług chmurowych, repozytoriów kodu, systemów biznesowych, integracji, dostawców i infrastruktury. Jeżeli te elementy nie są bezpieczne, nawet najlepiej napisana polityka AI pozostanie bardziej deklaracją niż realną kontrolą.
ISO/IEC 27001 tworzy system zarządzania bezpieczeństwem informacji. W kontekście AI jego rola jest bardzo konkretna: chronić dane, dostępy, środowiska techniczne, ciągłość działania, dostawców, konfiguracje, logi, incydenty i zasoby, od których zależy bezpieczne użycie lub rozwój AI.
ISO/IEC 42001 wprost wskazuje, że odpowiedzialny rozwój i użycie AI wymaga uwzględnienia nie tylko elementów specyficznych dla AI, ale całego systemu i wszystkich technologii oraz komponentów. Norma podkreśla też, że bezpieczeństwo, prywatność, jakość i inne cele powinny być zarządzane całościowo, a integracja systemu zarządzania AI z innymi standardami zarządzania, w tym ISO/IEC 27001, może być istotna dla odpowiedzialnego rozwoju i użycia systemów AI.
To rozróżnienie jest kluczowe. ISO/IEC 42001 porządkuje odpowiedzialność za AI. ISO/IEC 27001 pomaga zabezpieczyć środowisko, w którym AI działa.
Organizacja korzystająca z AI — od przypadkowego użycia do kontrolowanego zestawu narzędzi
Dla większości firm pierwszym wyzwaniem nie będzie produkcja własnego systemu wysokiego ryzyka. Bardziej prawdopodobny scenariusz jest prostszy: pracownicy korzystają z narzędzi AI w codziennej pracy, działy wdrażają aplikacje SaaS z funkcjami AI, marketing używa generatorów treści, HR testuje narzędzia wspierające rekrutację, a dział analiz buduje modele predykcyjne.
Jeżeli firma nie ma nad tym kontroli, powstaje shadow AI. To odpowiednik shadow IT, tylko z większym potencjałem do nieporozumień. Narzędzie może być wygodne, ale nikt nie wie, jakie dane do niego trafiają, gdzie są przetwarzane, czy wyniki są weryfikowane, kto odpowiada za decyzję i czy dostawca zapewnia wystarczające zabezpieczenia.
W takim przypadku ISO/IEC 42001 pomaga zbudować rejestr zastosowań AI, określić role, przeprowadzić klasyfikację ryzyka, ustalić zasady dopuszczalnego użycia i zapewnić kompetencje użytkowników. ISO/IEC 27001 uzupełnia ten model o bezpieczeństwo informacji: klasyfikację informacji, kontrolę dostępu, zarządzanie dostawcami, bezpieczeństwo usług chmurowych, bezpieczeństwo komunikacji, zarządzanie incydentami, kopie zapasowe, ciągłość działania i ochronę danych przed nieuprawnionym ujawnieniem.
Pierwsze pytanie nie powinno więc brzmieć: „czy używamy AI?”. Powinno brzmieć: czy wiemy, gdzie używamy AI i czy potrafimy to udowodnić?
Producent lub dostawca AI — zgodność jako część cyklu życia produktu
Inaczej wygląda sytuacja organizacji, która rozwija, dostarcza lub integruje systemy AI dla klientów. W takim przypadku zgodność nie może być dodatkiem przygotowywanym pod koniec projektu. Powinna być wpisana w cały cykl życia produktu.
Dostawca systemu AI musi rozumieć przeznaczenie systemu, ograniczenia użycia, wymagania dotyczące danych, jakość wyników, ryzyka przewidywalnego nadużycia, potrzebę nadzoru człowieka, poziom dokładności, cyberbezpieczeństwo, dokumentację i monitoring po wdrożeniu.
ISO/IEC 42001 daje tutaj ramę zarządczą: politykę AI, role, odpowiedzialności, ocenę ryzyka, ocenę wpływu, cele, działania wobec ryzyk, monitoring, audyt i doskonalenie. ISO/IEC 27001 zabezpiecza natomiast środowiska, w których system powstaje i działa: repozytoria, dostęp do danych, środowiska testowe i produkcyjne, integracje, API, konta uprzywilejowane, podatności, incydenty i dostawców technologii.
Dla producenta AI pytanie brzmi więc nie tylko: „czy model działa?”. Pytanie brzmi: czy potrafimy wykazać, dlaczego działa, w jakich granicach działa, na jakich danych został zbudowany, jakie ryzyka oceniliśmy i jak monitorujemy go po wdrożeniu?
Ustawa, RODO i bezpieczeństwo — jak połączyć to bez nadprodukcji papieru?
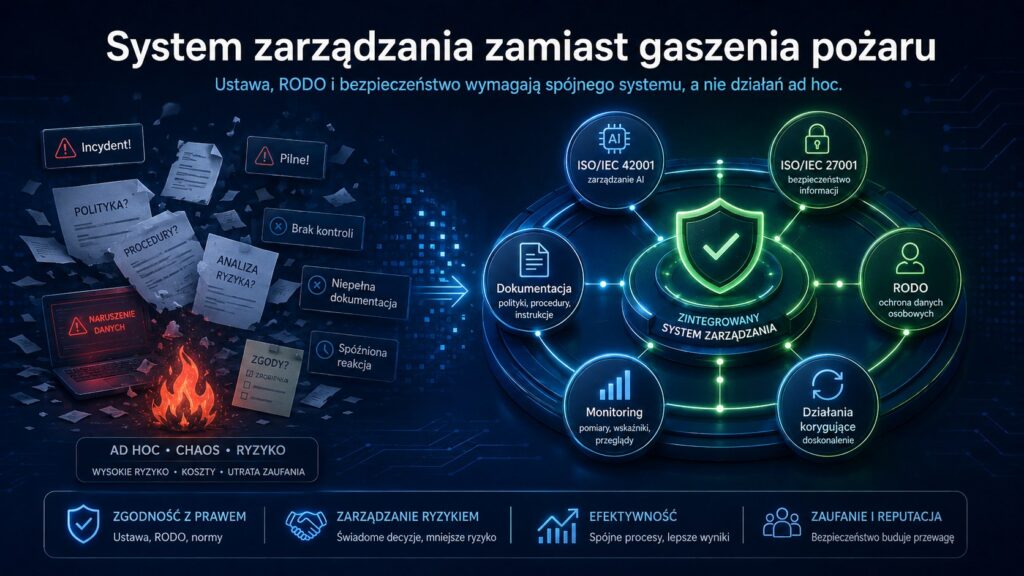
Najgorszy scenariusz to zbudowanie osobnych silosów: osobna dokumentacja pod ustawę o systemach sztucznej inteligencji, osobna pod RODO, osobna pod ISO/IEC 27001, osobna pod klienta i osobna pod audyt. Wtedy compliance zaczyna żyć własnym życiem, a organizacja tonie w plikach, których nikt nie czyta.
Lepsze podejście polega na tym, aby ISO/IEC 42001 stał się wspólną ramą zarządzania AI. W takim modelu wymagania prawne i regulacyjne są włączane do systemu przez analizę kontekstu, stron zainteresowanych, wymagań, ryzyk, celów, procesów, dokumentacji, audytów i przeglądów zarządzania.
W praktyce przedsiębiorca powinien zbudować jeden spójny model, który pozwala ustalić, gdzie w firmie wykorzystywana jest AI, określić rolę organizacji wobec systemów AI, sklasyfikować zastosowania według ryzyka, przypisać właścicieli biznesowych i technicznych, udokumentować ocenę ryzyka i ocenę wpływu, zapewnić kompetencje osób korzystających z AI, przygotować się na kontrolę lub pytania organu nadzoru, reagować na skargi, incydenty i nieprawidłowości, monitorować działanie systemów AI oraz doskonalić system zarządzania wraz ze zmianami technologii, prawa i procesów biznesowych.
To podejście ma jedną dużą przewagę: nie buduje compliance jako archiwum dokumentów, tylko jako system decyzyjny.
Ustawa o systemach sztucznej inteligencji nie zastępuje RODO
Częstym błędem jest traktowanie regulacji dotyczących AI jako zamkniętego świata. To niebezpieczne uproszczenie.
Jeżeli system AI przetwarza dane osobowe, zgodność z ustawą o systemach sztucznej inteligencji nie oznacza automatycznej zgodności z RODO. Z kolei wdrożenie RODO nie oznacza, że organizacja opanowała specyficzne ryzyka AI. W przypadku systemów wspierających decyzje wobec ludzi szczególnie ważne są mechanizmy nadzoru człowieka, możliwość zakwestionowania wyniku, przejrzystość, wyjaśnialność i właściwe zaprojektowanie procesu decyzyjnego.
Dlatego model oparty na ISO/IEC 42001 i ISO/IEC 27001 warto uzupełniać również o wymagania prywatności, np. poprzez podejście zgodne z ISO/IEC 27701, jeżeli organizacja posiada taki system albo planuje go rozwijać.
Compliance nie działa jak promocja „dwa w cenie jednego”. Każdy reżim prawny ma własną logikę. Dobrze zaprojektowany system zarządzania pozwala jednak uniknąć chaosu, duplikacji i papierowej nadprodukcji.
Jak zacząć praktycznie?
Nie każda organizacja musi od razu budować rozbudowany system zarządzania AI. Ale każda firma, która realnie korzysta z AI w działalności zawodowej, powinna wiedzieć, gdzie AI występuje i jakie ryzyka generuje.
Pierwszym krokiem jest stworzenie rejestru zastosowań AI. Na początku nie musi to być rozbudowane narzędzie klasy enterprise. Wystarczy rzetelna mapa: nazwa systemu, właściciel biznesowy, dostawca, cel użycia, dane wejściowe, dane wyjściowe, kategoria użytkowników, wpływ na ludzi, poziom autonomii, integracje i wstępna klasyfikacja ryzyka.
Drugim krokiem jest określenie roli organizacji. Czy firma tylko stosuje system AI? Czy go modyfikuje? Czy wdraża go pod własną marką? Czy zmienia jego przeznaczenie? To pytanie jest kluczowe, bo organizacja może wejść w obszar większej odpowiedzialności szybciej, niż pierwotnie zakładała.
Trzecim krokiem jest ocena ryzyka i wpływu. ISO/IEC 42001 daje tu naturalną strukturę: identyfikacja ryzyk, analiza, ocena, decyzje dotyczące postępowania z ryzykiem oraz dokumentowanie wyników.
Czwartym krokiem jest zabezpieczenie środowiska. Tu wchodzi ISO/IEC 27001: dostęp, dane, chmura, logi, dostawcy, podatności, incydenty, ciągłość działania i zarządzanie zmianą. W AI szczególnie ważne jest, aby zabezpieczenia obejmowały nie tylko aplikację końcową, ale także dane, modele, środowiska testowe, proces rozwoju, integracje i użytkowników.
Piątym krokiem jest włączenie AI do cyklu nadzoru zarządczego. AI nie powinna być tematem jednorazowej akcji. Potrzebne są wskaźniki, audyty, przeglądy, działania korygujące i aktualizacja ryzyka po zmianach systemu, danych, dostawcy, procesu biznesowego albo przepisów.
Pięć zasad, które warto zapamiętać
Po pierwsze, ISO/IEC 42001 i ISO/IEC 27001 pełnią różne role. ISO/IEC 42001 porządkuje zarządzanie AI, a ISO/IEC 27001 zabezpiecza środowisko informacyjne, w którym AI działa.
Po drugie, ustawa o systemach sztucznej inteligencji tworzy krajowy model nadzoru, kontroli, postępowań, opinii, wyjaśnień, piaskownic regulacyjnych i sankcji.
Po trzecie, przedsiębiorca musi znać swoją rolę wobec systemu AI. Inne obowiązki ma organizacja, która używa systemu AI, a inne ta, która go dostarcza, modyfikuje, integruje albo wprowadza na rynek.
Po czwarte, sama polityka AI nie wystarczy. Organizacja potrzebuje rejestru zastosowań AI, właścicieli, klasyfikacji ryzyka, oceny wpływu, zasad użycia danych, kompetencji, monitorowania i dowodów.
Po piąte, zgodność z ustawą o systemach sztucznej inteligencji, RODO i wymaganiami bezpieczeństwa wymaga systemu zarządzania, a nie akcyjnego gaszenia pożaru. ISO/IEC 42001 może być bardzo dobrą ramą takiego systemu, a ISO/IEC 27001 jego bezpieczeństwowym fundamentem.
Od zgodności formalnej do zaufania do AI
Największa zmiana w podejściu do sztucznej inteligencji polega na przejściu od fascynacji narzędziem do zarządzania jego wpływem. Dzisiaj nie wystarczy zapytać, czy system AI działa. Trzeba zapytać, czy działa w granicach przeznaczenia, czy jest nadzorowany, czy dane są bezpieczne, czy użytkownicy rozumieją ograniczenia, czy decyzje są dokumentowane i czy organizacja potrafi wykazać, że panuje nad ryzykiem.
ISO/IEC 42001 i ISO/IEC 27001 dobrze się w tym uzupełniają. Pierwszy standard pomaga zbudować system odpowiedzialnego zarządzania AI. Drugi zapewnia fundament bezpieczeństwa informacji. Polska ustawa o systemach sztucznej inteligencji sprawia natomiast, że taki system staje się realnym wsparciem w relacji z krajowym organem nadzoru.
Dobrze przygotowana organizacja nie musi bać się sztucznej inteligencji. Musi tylko przestać traktować AI jak zwykły dodatek technologiczny. Narzędzie, które wspiera decyzje, przetwarza dane, wpływa na ludzi i działa w procesach biznesowych, bardzo szybko staje się elementem systemu zarządzania ryzykiem.
I właśnie wtedy ISO/IEC 42001 oraz ISO/IEC 27001 przestają być normami „na półkę”. Stają się praktycznym modelem odpowiedzialnej, bezpiecznej i możliwej do wykazania kontroli nad AI.