Cyberbezpieczeństwo to nie tylko ochrona danych i systemów IT. To również zdolność przedsiębiorstwa do utrzymania produkcji, świadczenia usług i realizacji zobowiązań wobec klientów. Wydarzenia z października 2026 roku we Francji pokazały, jak pozornie niewielki element infrastruktury technologicznej może stać się przyczyną poważnych zakłóceń operacyjnych.
Gdy cyberatak przenosi się ze świata cyfrowego do rzeczywistego
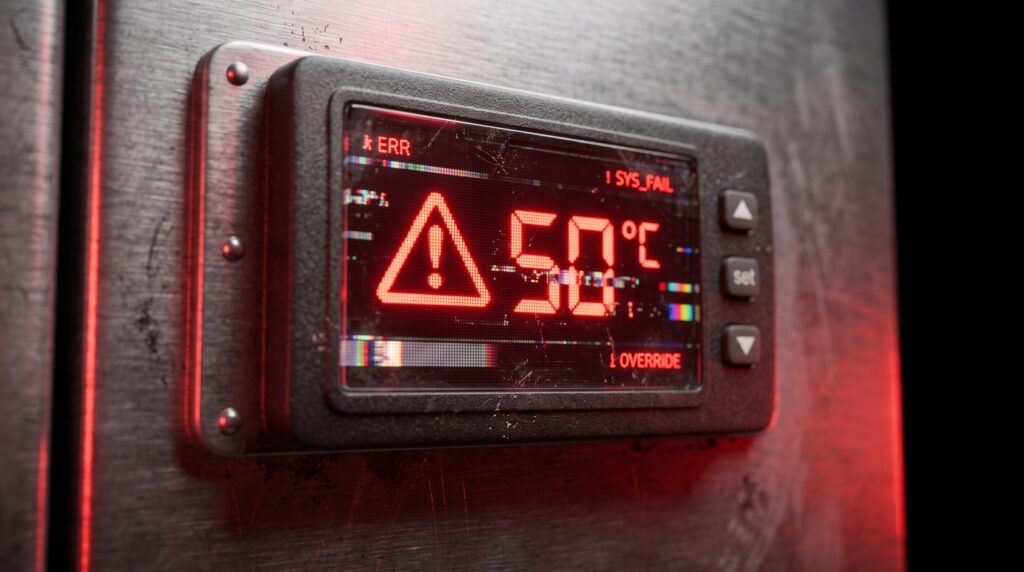
W nocy z 11 na 12 października 2026 roku setki francuskich supermarketów zostały dotknięte cyberatakiem wymierzonym w systemy sterowania instalacjami chłodniczymi.
Przestępcy uzyskali możliwość zdalnego manipulowania parametrami pracy urządzeń odpowiedzialnych za utrzymywanie odpowiedniej temperatury produktów spożywczych. W części instalacji wymuszono tryb odszraniania lub wyłączono chłodzenie, przez co temperatura wzrosła nawet do 50°C.
Konsekwencje były bardzo konkretne: utrata produktów wymagających kontrolowanych warunków przechowywania, konieczność ich utylizacji, zakłócenia sprzedaży i poważne straty finansowe.
Atak dotknął między innymi sklepy sieci Intermarché, Carrefour, Monoprix i Coopérative U. Francuskie organy ścigania rozpoczęły dochodzenie, a krajowa agencja cyberbezpieczeństwa ANSSI podjęła działania związane z identyfikacją zagrożeń.
Co szczególnie istotne, nie był to klasyczny atak ransomware. Nie trzeba było szyfrować danych ani blokować systemów finansowo-księgowych. Wystarczyło zmienić sposób działania urządzeń, od których zależał podstawowy proces biznesowy. To właśnie ten aspekt incydentu powinien zwrócić uwagę osób odpowiedzialnych za zarządzanie przedsiębiorstwami.
Aktualizacja – 14 października 2026 r. Francuska agencja ANSSI ostrzegła, że działania wymierzone w systemy chłodnicze mogą nadal trwać. Zalecono ograniczenie ekspozycji urządzeń do Internetu, stosowanie zabezpieczonych połączeń, aktualizację oprogramowania i zmianę haseł. Pokazuje to, że reakcja na incydent nie może ograniczać się do przywrócenia prawidłowych parametrów pracy urządzeń – konieczne jest również usunięcie możliwości ponownego nieautoryzowanego dostępu.
Problemem nie była wyłącznie podatność techniczna
W toku analizy incydentu wskazano na systemy sterowania chłodzeniem, w tym urządzenia marki Danfoss. Producent poinformował, że część zaatakowanych urządzeń wykorzystywała nieaktualne oprogramowanie lub osiągnęła koniec okresu wsparcia technicznego (End of Life).
W kolejnych godzinach pojawiły się również informacje o atakach na urządzenia innych producentów. Francuski CERT-FR objął swoim ostrzeżeniem systemy Danfoss AK-SM i AK-SC oraz Copeland i Dixell xweb.
Wspólnym problemem okazała się między innymi ekspozycja interfejsów zarządzania urządzeniami bezpośrednio do Internetu. Nie oznacza to jednak, że przyczynę całego incydentu można sprowadzić do jednego błędu konfiguracyjnego. Z perspektywy zarządzania bezpieczeństwem istotniejsze jest inne pytanie:
Jak to możliwe, że urządzenia odpowiadające za krytyczny proces technologiczny mogły zostać wykorzystane do wywołania zakłóceń na tak dużą skalę? Odpowiedź wymaga spojrzenia znacznie szerszego niż tylko na zabezpieczenia pojedynczego sterownika.
Lekcja pierwsza: nie można chronić tego, o czym się nie wie
W wielu przedsiębiorstwach zarządzanie cyberbezpieczeństwem nadal koncentruje się na tradycyjnej infrastrukturze IT: komputerach, serwerach, poczcie elektronicznej, systemach ERP i usługach chmurowych. Tymczasem współczesne przedsiębiorstwo funkcjonuje dzięki znacznie większej liczbie systemów cyfrowych.
Sterowniki maszyn produkcyjnych, instalacje chłodnicze, systemy zarządzania budynkami (BMS), urządzenia pomiarowe czy systemy automatyki przemysłowej również mogą komunikować się z siecią i być zarządzane zdalnie. Nie zawsze jednak znajdują się w tej samej ewidencji aktywów, podlegają tym samym zasadom zarządzania podatnościami lub są objęte monitoringiem.
Warto zadać sobie kilka pytań:
- Czy wiemy, jakie urządzenia technologiczne w naszej organizacji posiadają możliwość zdalnego zarządzania?
- Czy znamy ich wersje oprogramowania i status wsparcia producenta?
- Czy potrafimy wskazać, które urządzenia mają bezpośredni lub pośredni dostęp do Internetu?
- Czy wiemy, kto odpowiada za ich konfigurację, aktualizację i bezpieczeństwo?
Inwentaryzacja aktywów nie powinna być jedynie formalnym rejestrem przygotowanym na potrzeby audytu ISO/IEC 27001. Musi umożliwiać podejmowanie rzeczywistych decyzji dotyczących bezpieczeństwa procesów biznesowych.
Lekcja druga: dostawca technologii i łańcuch dostaw to Twoje ryzyko operacyjne
Incydent ujawnił istotne ryzyka związane z modelem utrzymania instalacji technologicznych. W wielu supermarketach systemami chłodniczymi zarządzają zewnętrzne firmy serwisowe. Dlatego bezpieczeństwo takich instalacji zależy nie tylko od producenta urządzeń, lecz również od sposobu ich konfiguracji, zarządzania dostępem i nadzoru nad dostawcami usług.
Zewnętrzni dostawcy potrzebują zdalnego dostępu, aby diagnozować problemy, instalować aktualizacje czy zmieniać parametry pracy. Niestety, nierzadko dla wygody serwisantów interfejsy zarządzania są wystawiane bezpośrednio do Internetu, z pominięciem bezpiecznych tuneli VPN, uwierzytelniania wieloskładnikowego (MFA) czy segmentacji sieci.
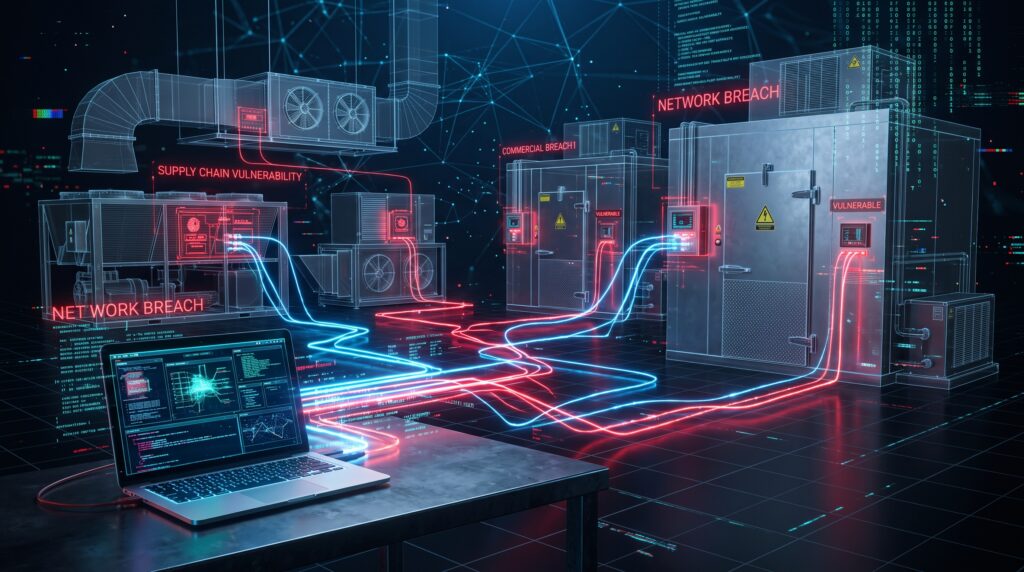
Sam zdalny dostęp nie jest problemem. Problem pojawia się wtedy, gdy organizacja traci nad nim kontrolę i bezgranicznie ufa dostawcy.
- Kto zatwierdza dostęp serwisanta?
- Czy dostęp jest ograniczony wyłącznie do niezbędnych urządzeń i otwierany tylko na czas trwania prac?
- Czy można ustalić, kto i kiedy zmieniał parametry instalacji?
- Kto weryfikuje, czy zewnętrzny partner instaluje poprawki bezpieczeństwa (tzw. patch management)?
Przypadek z Francji pokazuje, jak kolosalne znaczenie ma cyberbezpieczeństwo łańcucha dostaw (Supply Chain Security). Nie wystarczy zawrzeć umowy serwisowej (SLA) określającej czas reakcji na awarię. Należy jasno zdefiniować odpowiedzialność za zabezpieczenie zdalnego dostępu i zarządzanie podatnościami. Outsourcing utrzymania technologii operacyjnej (OT) nie oznacza outsourcingu odpowiedzialności za ciągłość działania przedsiębiorstwa.
Lekcja trzecia: sprawny system informatyczny nie oznacza sprawnego procesu biznesowego
To prawdopodobnie najważniejsza lekcja płynąca z francuskiego incydentu. W klasycznym podejściu do ciągłości działania IT często analizujemy scenariusze niedostępności serwerów, utraty danych czy awarii sieci. Tymczasem we Francji problem polegał na tym, że urządzenia technologiczne mogły nadal funkcjonować, ale realizowały nieprawidłowe polecenia.
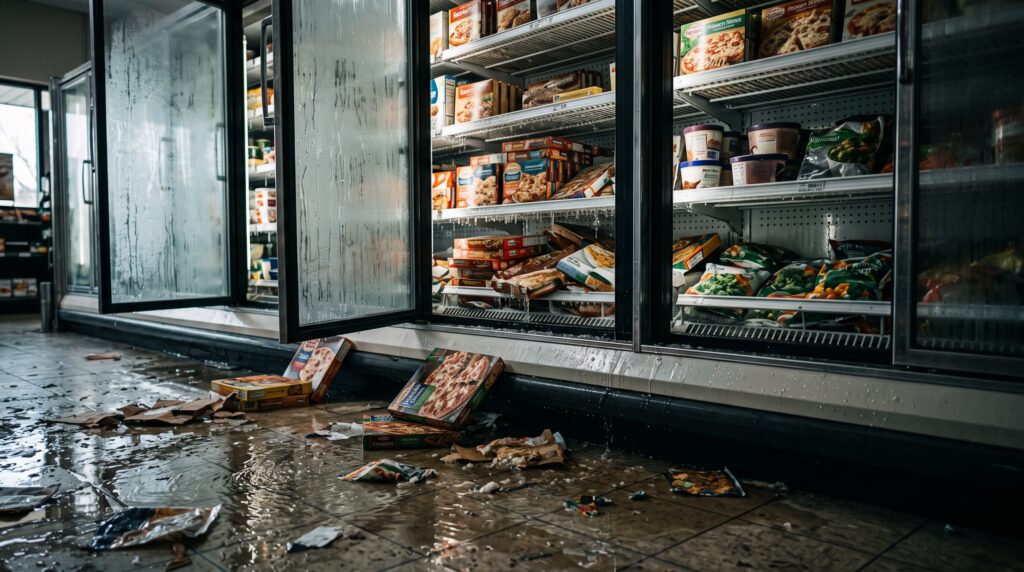
Z perspektywy procesu biznesowego rezultat był katastrofalny. Możemy wyobrazić sobie analogiczne scenariusze w innych branżach:
- W zakładzie mleczarskim nieautoryzowana zmiana parametrów instalacji chłodniczej prowadzi do utraty surowca i zatrzymania przetwórstwa.
- W przedsiębiorstwie produkcyjnym manipulacja parametrami procesu powoduje powstawanie wyrobów niespełniających wymagań jakościowych.
- W centrum logistycznym zakłócenie działania automatyki magazynowej uniemożliwia realizację dostaw.
- W przedsiębiorstwie wodociągowym nieprawidłowe działanie systemów sterowania zakłóca proces uzdatniania wody.
Skutki cyberataku należy analizować przez pryzmat procesów biznesowych, a nie wyłącznie dostępności infrastruktury informatycznej. Dlatego profesjonalna analiza BIA (Business Impact Analysis) powinna obejmować nie tylko systemy IT, lecz także technologie OT, zasoby produkcyjne, dostawców i zależności fizyczne.
Lekcja czwarta: monitoring cyberbezpieczeństwa powinien rozumieć proces technologiczny
Tradycyjne narzędzia Security Operations Center (SOC) potrafią wykrywać podejrzane logowania czy uruchamianie złośliwego oprogramowania. Ale czy wykryją, że ktoś zmienił temperaturę instalacji chłodniczej z wartości wymaganej technologicznie na wartość, która doprowadzi do utraty produktów? Czy rozpoznają, że parametry pracy maszyny zostały zmienione niezgodnie z zatwierdzoną recepturą?
Skuteczny monitoring środowiska OT wymaga połączenia wiedzy o cyberbezpieczeństwie z wiedzą o procesach inżynieryjnych. Zmiany parametrów krytycznych powinny być monitorowane niezależnie od czasu ich wykonania. Mechanizmy detekcji powinny uwzględniać autoryzację zmiany, jej zgodność z zatwierdzonym zakresem prac oraz dopuszczalnymi parametrami technologicznymi.
Lekcja piąta: plan ciągłości działania musi przewidywać utratę kontroli nad technologią
Wyobraźmy sobie przedsiębiorstwo, w którym krytyczna instalacja technologiczna zostaje przejęta przez atakującego. Nie wiemy, czy możemy ufać wskazaniom systemu sterowania. Konieczne może być ograniczenie lub odizolowanie zdalnego dostępu, jednak sposób działania musi uwzględniać bezpieczeństwo procesu technologicznego. Priorytetem powinno być przeprowadzenie instalacji do bezpiecznego stanu, a następnie ograniczenie możliwości dalszej ingerencji atakującego.
Czy istnieje procedura bezpiecznego zatrzymania procesu? Czy można przejść na lokalne/ręczne sterowanie? Czy personel potrafi pracować w trybie awaryjnym? I wreszcie: jak długo przedsiębiorstwo może funkcjonować bez danego systemu, zanim skutki staną się nieakceptowalne (MTPD – Maximum Tolerable Period of Disruption)?
Co ważne, plan odtwarzania infrastruktury IT (Disaster Recovery) nie zastępuje planu ciągłości działania zakładu produkcyjnego (BCP). Odtworzenie serwera nie rozwiąże problemu utraconego surowca i przerwanej produkcji.
Lekcja szósta: cyberodporności nie można potwierdzić samą dokumentacją
Organizacja może posiadać politykę bezpieczeństwa, rejestr ryzyk i plan ciągłości działania, a mimo to nie być przygotowana na rzeczywisty kryzys. Dokumenty są potrzebne, ale nie stanowią dowodu skuteczności.
Organizacje powinny przeprowadzać ćwiczenia obejmujące nieautoryzowaną zmianę parametrów technologicznych, utratę zaufania do wskazań systemów sterowania, niedostępność automatyki oraz konieczność bezpiecznego zatrzymania lub utrzymania krytycznego procesu w trybie awaryjnym. W ćwiczeniu powinni uczestniczyć nie tylko specjaliści IT, lecz również przedstawiciele produkcji, utrzymania ruchu, jakości, logistyki i zarządu.
Co powinien zrobić zarząd przedsiębiorstwa?
Francuski incydent nie oznacza, że każde przedsiębiorstwo musi natychmiast inwestować w drogie systemy zabezpieczeń. Pierwszym krokiem powinien być audyt bezpieczeństwa OT i ocena istniejących zależności. Warto zacząć od pięciu kroków:
- Zidentyfikować krytyczne procesy biznesowe oraz technologie, od których zależy ich realizacja.
- Zweryfikować bezpieczeństwo środowiska przemysłowego, w szczególności zdalny dostęp, aktualizacje i segmentację sieci.
- Przeanalizować scenariusze cyberataków wpływających na procesy fizyczne (analiza ryzyka).
- Zweryfikować plany ciągłości działania (BCP/DR).
- Przetestować gotowość organizacji poprzez ćwiczenia symulacyjne.
Wymagania normy ISO/IEC 27001:2022 oraz wytyczne ciągłości działania ISO 22301 stanowią idealną ramę do uporządkowania tych działań. Celem nie jest jednak “papierowa zgodność”, lecz realna zdolność do przewidywania zagrożeń i utrzymania biznesu w kryzysie.
Cyberbezpieczeństwo zaczyna się tam, gdzie kończy się myślenie wyłącznie o IT
Dla wielu przedsiębiorstw przemysłowych i handlowych najpoważniejszym skutkiem cyberataku nie będzie wyciek danych. Będzie nim zatrzymanie produkcji, pożar, uszkodzenie maszyn, zakłócenie łańcucha dostaw lub fizyczna utrata towaru.
Najważniejsze pytanie nie brzmi już: “Czy nasze systemy IT są bezpieczne?”. Powinniśmy pytać: “Czy nasze przedsiębiorstwo będzie potrafiło bezpiecznie funkcjonować, jeżeli cyberatak zakłóci technologię produkcyjną, od której zależy jego fizyczne działanie?”. Odpowiedź na to pytanie jest prawdziwą miarą cyberodporności.
Jak ProSystema może pomóc?
W ProSystema wspieramy organizacje w budowaniu systemowego podejścia do bezpieczeństwa informacji, zarządzania ryzykiem i ciągłości działania. Pomagamy identyfikować krytyczne zależności technologiczne pomiędzy IT a OT, przeprowadzamy profesjonalne analizy BIA, wdrażamy standardy ISO/IEC 27001 i ISO 22301 oraz projektujemy ćwiczenia sztabowe dla zarządów.
Nie czekaj na incydent, aby przekonać się, czy Twoi dostawcy w odpowiedni sposób dbają o dostęp do maszyn produkcyjnych.
Chcesz zweryfikować odporność swojej organizacji na ataki technologiczne? Rozpocznijmy od diagnozy.
Skontaktuj się z naszym zespołem i zapytaj o audyt bezpieczeństwa procesów OT.
ProSystema – bezpieczeństwo informacji, zarządzanie ryzykiem i ciągłość działania.
Źródła:
- Reuters, 12 października 2026 – Hackers heat French supermarket fridges, sparking fires and spoiling food.
- Reuters, 13 października 2026 – Investigators hunt French supermarket fridge hackers, no claim of responsibility.
- CERT-FR, 12–13 października 2026 – Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, CERTFR-2026-ALE-012.
- Le Monde, 13 października 2026 – After Danfoss, hackers strike other refrigeration systems used in France